快速答案
不能只凭ping超时判断天行节点损坏。ping检查的是服务器是否回应ICMP探测;代理软件还需要连接正确端口、通过线路认证,并完成一次实际访问。这三件事要分开检查。
下面适用于Windows电脑上的天行SOCKS5节点。L2TP/PPTP拨号、安卓APP不按这组命令检测。已有有效节点就直接检查,不必先调换或重新购买。
先从当前节点取得地址和端口
进入天行对应产品的节点管理,找到正在使用的那一条,核对有效期,再从该行或导出结果取出服务器地址、端口、线路用户名和线路密码。地址栏只保留IP或域名,不能把整行导出文本填进去。
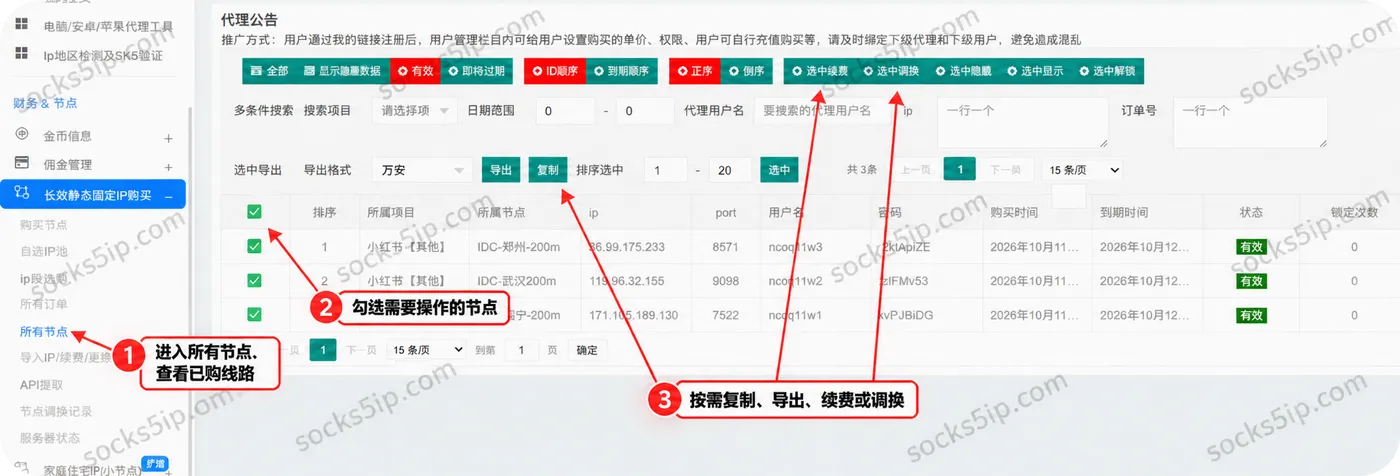
图中重点看同一行的ip、port和到期时间;这张历史界面用于定位字段,图中的地址和端口不作为本次检测参数。需要从购买开始操作,可按天行注册购买图文教程找到自己的当前节点。
还没有节点、需要选择接入产品时,可在天行代理服务平台品牌详情页比较;本次要取的是SK5资料。
天行推荐人/邀请码为 hzs888,通过对应入口注册可关联新人4折权益;已含优惠的商品参考价或结算金额不再乘一次0.4。
完整注册入口:http://www.tianxingip.com/proxy/index/index/code/hzs888/p/1683.html
| 要检查什么 | 使用什么资料 | 成功能说明什么 |
|---|---|---|
| ping回应 | 代理服务器地址 | 这次ICMP探测得到回应 |
| 代理端口连接 | 同一节点的地址和端口 | 电脑能够建立到该端口的TCP连接 |
| 实际代理访问 | 同一节点的地址、端口、认证和SOCKS5协议 | 这次请求是否完成、出口是否符合预期 |
服务器回应ping,也不能替代后两项;端口连接成功,也还没有验证线路账号和密码。
第一步:只检查服务器是否回应ping
在Windows开始菜单搜索并打开 Windows PowerShell,先按顺序输入下面三行。把引号内文字替换成当前服务器地址,把12345换成该节点的数字端口。地址保留双引号,端口只填数字,不写“M”“端口”等说明。三行都在同一个窗口运行,后面继续使用这两个变量。
$nodeHost = "替换成当前服务器IP或域名"
$nodePort = 12345
ping -n 2 $nodeHost
看到“请求超时”,只记为“本次未收到ICMP回应”,继续做端口检查。若显示找不到主机,则先核对入口域名、拼写和本机解析;不要把解析失败记成端口故障。
第二步:连接这条节点实际提供的端口
继续在同一个窗口运行:
Test-NetConnection -ComputerName $nodeHost -Port $nodePort -InformationLevel Detailed看结果中的 TcpTestSucceeded:
True:到该地址、该端口的TCP连接成功,可以继续检查代理请求。False:先重新核对地址、端口和节点有效期,再比较当前网络是否有连接限制;把这个结果交给平台核查。
同时记下RemoteAddress。域名可能解析出多个地址,ping和TCP检查未必碰到同一个地址;出现相反结果时,应把各自实际地址一并记录,不能忽略这一点。
例如TcpTestSucceeded : True只证明本机这次能连到该TCP端口,尚未发送SOCKS5账号、密码。若它为False,也先保留具体报错和实际地址,不能据一次超时断言整个平台故障。
第三步:带上线路认证,完成一次SOCKS5请求
下面调用Windows常见预装的curl.exe发起一次网页请求,不修改系统代理;若提示找不到该程序,先确认安装位置,不把缺少工具记为节点不可用。将线路用户名替换为自己的值;运行时出现密码提示,再输入线路密码,不是天行网站的登录密码。
$curlPath = "$env:SystemRoot\System32\curl.exe"
$lineUser = "替换成线路用户名"
& $curlPath -q --proxy "socks5h://${nodeHost}:$nodePort" --proxy-user $lineUser --noproxy "never-bypass.invalid" --connect-timeout 10 --max-time 25 "https://checkip.amazonaws.com/"socks5h让这次请求的目标域名交给SOCKS5代理解析。-q不读取curl默认配置,放在其他选项前;--noproxy里的占位域名保持原样,用来避免已有免代理列表干扰。10秒、25秒是本次命令的连接和请求等待限制,不是线路性能标准。要中止可按Ctrl+C。
输入线路密码后按回车继续;命令不回显密码字符是正常现象。命令结束后,这套参数不会自动变成浏览器或下一次curl的默认设置,关闭PowerShell即可结束本次临时检查。
若终端只返回一个IP,先记录它,再与该节点应有的出口比较。还要核对基础联网出口时,可在同一个窗口另运行:
& $curlPath -q --noproxy "*" --connect-timeout 10 --max-time 25 "https://checkip.amazonaws.com/"这里的*仅让这一次curl请求不使用应用层代理,不会关闭已有VPN或改变路由。最后回到实际使用的浏览器或软件,查询它自己的出口并打开原来的目标页面。服务器接入地址不一定就是出口IP,不能只拿它们是否相等判成败。
| 观察结果 | 下一步 |
|---|---|
| ping超时,但代理请求正常且出口正确 | 当前实际访问可用,保留记录,无需仅为ping超时调换 |
| TCP成功,但提示认证或SOCKS5握手失败 | 核对同一节点的协议、线路账号、密码和有效期 |
| TCP成功,但这个查询站无法访问 | 保留报错,再用双方允许访问的另一个普通目标区分目标站问题 |
| TCP失败,实际请求也连接不上 | 带地址、端口、时间、当前网络与错误结果联系平台核查 |
常见问题
用出口IP做端口测试可以吗?
应使用后台提供的代理接入地址和端口。出口IP是目标网站看到的地址,平台不一定在它上面提供同一个接入端口。
ping延迟低,为什么网页仍然慢?
ping没有测到代理认证、代理到目标网站的路径和网页传输。要在实际使用的软件中检查同一目标的打开和传输情况,不能把ICMP延迟直接当成网页速度。
只有一台电脑失败,要把节点全部调换吗?
先保留同一条节点,在另一台允许使用的设备或网络做相同请求。记录设备、网络和时间的差别,再检查本机配置;不要同时换节点、换网络又改密码,否则难以判断哪项产生影响。